Perfil
Ricardo Ruben Holovat
Ricardo Ruben Holovat es perito informático forense, con 8 años de ejercicio en Estados Unidos y 6 años en ciberseguridad en la Administración Pública Nacional. Es profesor titular en IRAM de Ciberseguridad ISO/IEC 27001, Inteligencia Artificial ISO/IEC 42001 y Pericias Informáticas ISO/IEC 27042. Trabaja para estudios jurídicos, empresas y particulares en la Ciudad de Buenos Aires y en toda la Argentina.
- 8 añosPerito informático en Estados Unidos
- 6 añosFuncionario público nacional en ciberseguridad
- IRAMProfesor titular de Ciberseguridad ISO/IEC 27001, Inteligencia Artificial ISO/IEC 42001 y Pericias Informáticas ISO/IEC 27042
- ISO/IEC 27037Integrante del equipo de IRAM en Argentina que participó del desarrollo de la norma. Ver referencia
- 2000Año de fundación de Jolo.Secure
Trayectoria
Experiencia en la justicia, el Estado y la empresa
- ActualidadPerito informático forense de parte y consultor técnico. Managing Partner de Jolo.Secure, firma de ciberseguridad, compliance y pericias fundada en 2000.
- Estados Unidos8 años de ejercicio como perito informático en Estados Unidos.
- Uruguay · ParaguayEl perito viaja mensualmente para atender en Montevideo y Asunción.
- Sector público6 años como funcionario público nacional en ciberseguridad, incluido el cargo de CTO de la Secretaría de Innovación Pública, Jefatura de Gabinete de Ministros de la Nación.
- Sector privado a nivel regionalIT Manager en la consultora internacional Close-Up, CISO para Argentina y Colombia de la consultora internacional SEK.IO. Ex gerente de Ciberseguridad en el Grupo Macri (SOCMA), entre otros.
- DocenciaProfesor titular en IRAM (Instituto Argentino de Normalización y Certificación) de Ciberseguridad ISO/IEC 27001, Inteligencia Artificial ISO/IEC 42001 y Pericias Informáticas ISO/IEC 27042. Capacitaciones en la Universidad Nacional de La Matanza (UNLaM) y la Universidad del CEMA (UCEMA).
- NormasDesarrollo de normas y procedimientos para certificaciones ISO 27001, ISO 42001 y SOC 2 Type 2. Integrante del equipo de IRAM en Argentina que participó del desarrollo de la norma ISO/IEC 27037 sobre evidencia digital (referencia).
- EspecialidadesAutenticación de WhatsApp y correo electrónico, extracción forense de celulares, rastreo de cuentas en blockchain y fraude bancario.
- MatrículaMatrícula profesional CPCI N.º 10.004 (Consejo Profesional de Ciencias Informáticas).
- CertificacionesCiberseguridad CISSP
Microsoft MCSE
CISCO CCNA | CCIE
Auditor Líder ISO 27001
Auditor Líder ISO 42001 - ExposicionesDisertante en la UNLaM, en el ciclo de conferencias de COPITEC, en el panel en la Cámara de Diputados de la Nación y en La Rural; ver la sección siguiente.
Exposiciones y prensa
Dónde expuso el perito
- UNLaM · 2018Disertó en la Jornada "Cibercrimen y los Rastros Digitales", en el Aula Magna de la Universidad Nacional de La Matanza (14 de noviembre de 2018), sobre la labor del perito informático forense de parte y la cadena de custodia desde el lado privado. Fuentes: crónica en ReDDi, revista de la UNLaM y programa del evento.
- COPITEC · 2020Participó del Café Forense "Investigación de teléfonos móviles para empresas", dentro del Ciclo de Conferencias COPITEC 2020, en línea y gratuito.
- Prensa · 2022Citado por RoadShow (11 de mayo de 2022) sobre prevención del ciberdelito en plataformas financieras.
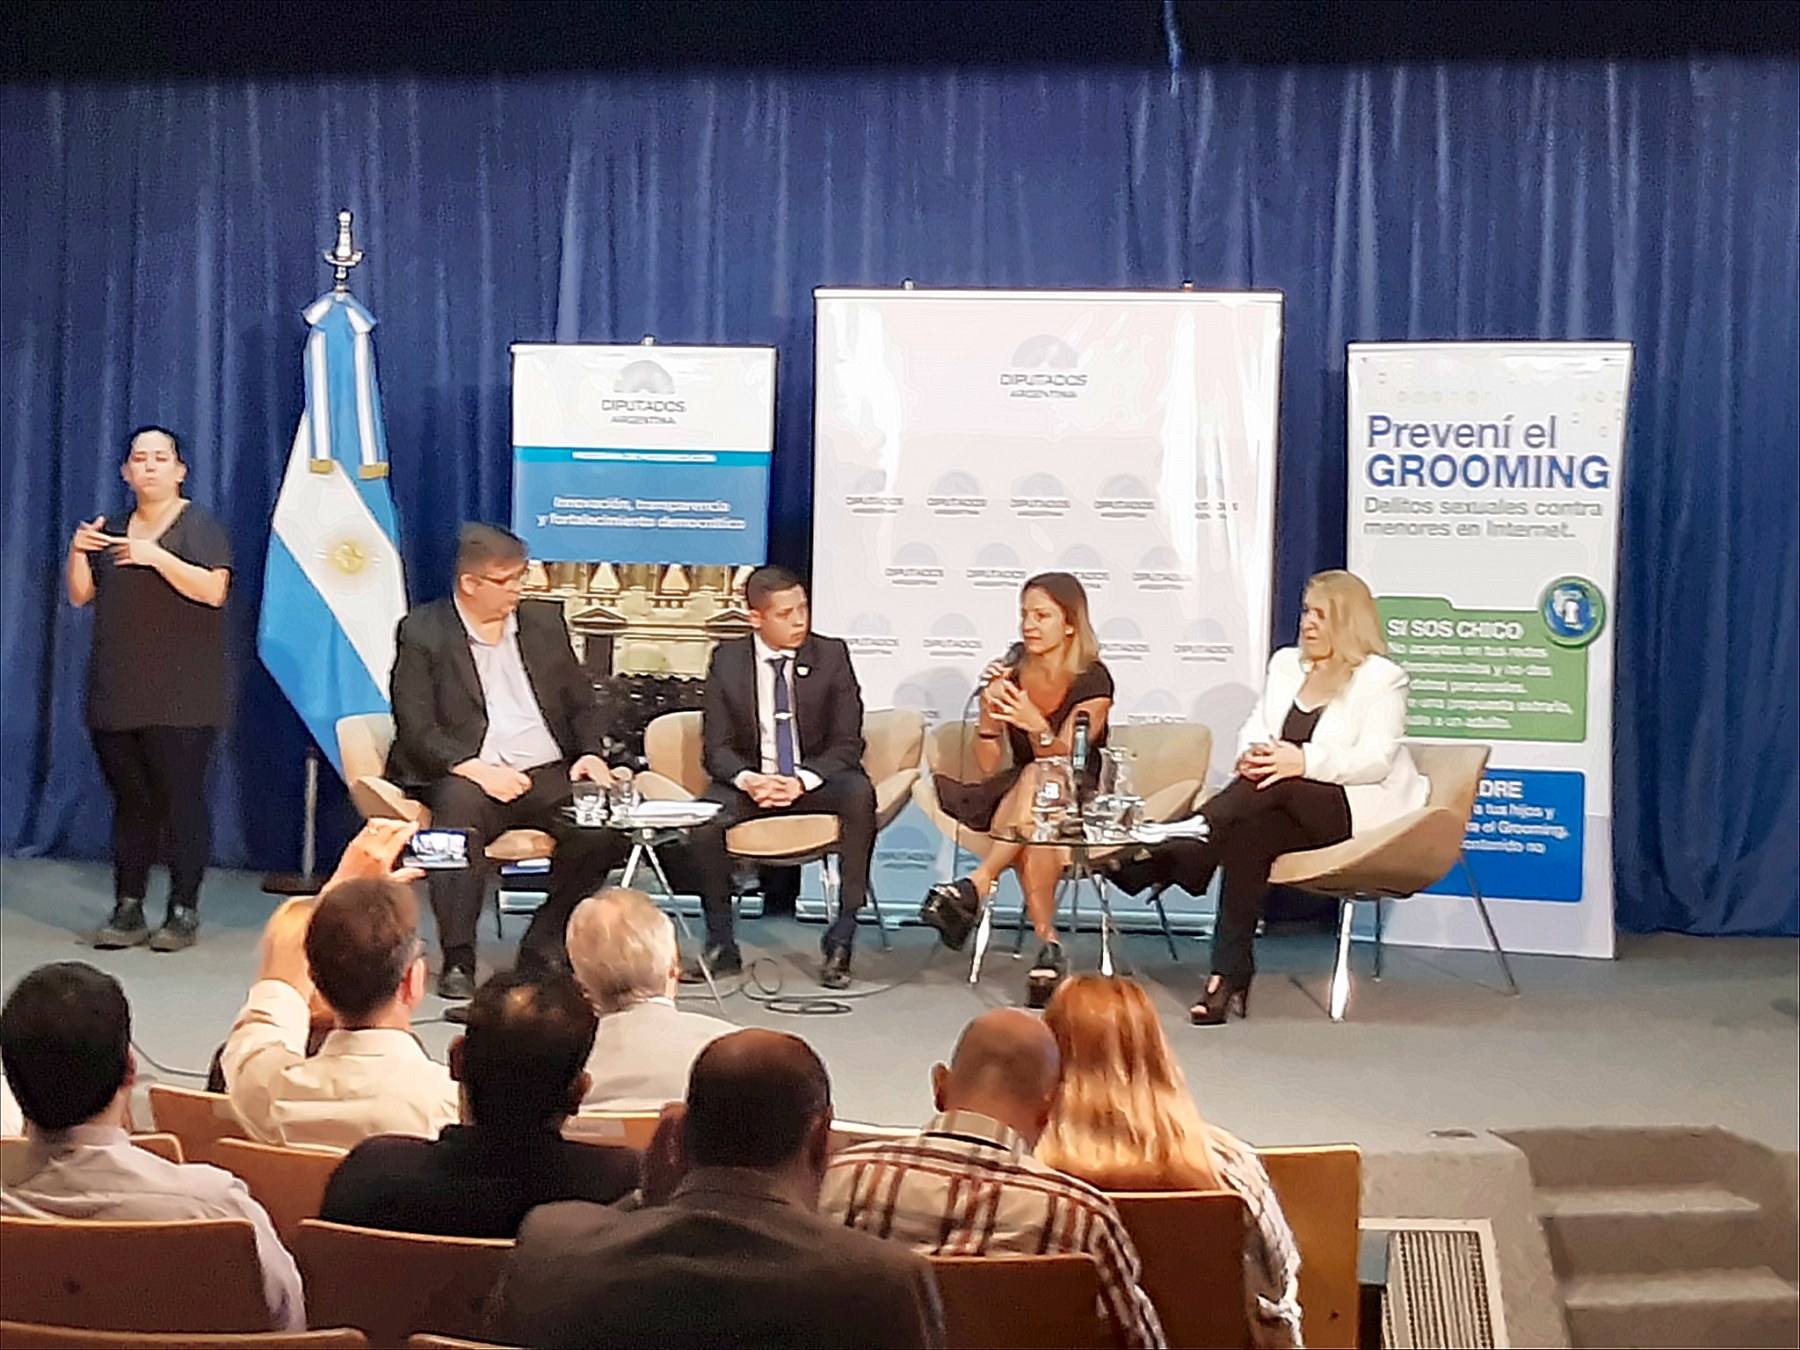
- Congreso de la Nación · 08/2019Participó como expositor en un panel en la Cámara de Diputados de la Nación, dentro del programa "Innovación, transparencia y fortalecimiento democrático", con foco en la prevención del grooming y los delitos contra menores en internet. Fecha: agosto de 2019.
- Cámara de laboratorios[COMPLETAR: nombre de la cámara, fecha y enlace]
Cómo trabajo
Criterios que aplica en cada pericia
Método verificable. Todo lo que afirma el perito en un informe puede ser repetido por otro perito con la misma copia y llegar al mismo resultado. Por eso documenta herramientas, versiones y hashes.
Lenguaje claro. El informe está escrito para que lo entiendan el juez y los abogados, no solo otros técnicos.
Objetividad. Como perito de parte defiende la posición técnica de su cliente, pero nunca afirma algo que la evidencia no sostenga. Es lo que le da peso al informe.
Prevención. Desde Jolo.Secure también asiste a empresas para que los incidentes no ocurran, con gestión de seguridad bajo ISO 27001 y SOC 2.
Consulta por el caso
Las consultas por WhatsApp son respondidas personalmente por el perito.